مجاني20 ثانية · بدون تسجيل · لا نحفظ شيئًا

هل يستطيع غريبٌ أن يرسل بريدًا باسمك؟

يرسل المحتالون فواتير مزيفة تبدو تمامًا كأنها صادرة من شركتك، فيدفعها عملاؤك. اكتب موقع شركتك لتعرف إن كنت محميًا.

نقرأ المعلومات العامة فقط، مثل البحث عن رقم في دليل الهاتف. لا نطلب كلمات مرور أبدًا، ولا نحفظ أي شيء.

مزيفة. أرسلها غريب.
صندوق الوارد · عميلك
A
Accounts · yourcompany.com
تحديث البيانات البنكية للفاتورة #2291
9:41
B
Bank Muscat
كشف حسابك جاهز
8:15
S
مكتب الشحن
تحديث موعد وصول الحاوية
Mon
Accounts <accounts@yourcompany.com>

تحديث البيانات البنكية للفاتورة #2291

عزيزي العميل، تغيّر بنكنا. يرجى إرسال دفعة هذا الشهر إلى الحساب الجديد أدناه. شكرًا لك.

البنكFirst Coastal Bankالحساب•••• •••• 4417

هذا ما سيراه عميلك. اكتب موقعك في الأعلى وشاهد.

يفحص بريد الشركات على
Microsoft 365Google WorkspaceZoho MailHostingerGoDaddyTitanNamecheapRackspaceMimecastProofpointEtisalatOmantelMicrosoft 365Google WorkspaceZoho MailHostingerGoDaddyTitanNamecheapRackspaceMimecastProofpointEtisalatOmantel

نفحص

    0/ 100

    درجة الحماية: تقييمنا لإعداداتك العامة.

    البريد المزيف الذي يستطيع غريب إرساله باسمك اليوم

    غريب
    From:
    To: customer
    الفاتورة 2291: تغيّرت بياناتنا البنكية
    عزيزي العميل، يرجى استخدام حسابنا الجديد لهذه الدفعة. الحساب القديم مُغلق.
    عميلك

    كيف يعمل الاحتيال

    خمس دقائق للمحتال. وعميل تخسره أنت.

    لا يحتاج الأمر إلى اختراق. صُمّم البريد الإلكتروني دون أي تحقق ممن يرسل فعلًا.

    جهاز الغريب
    رسالة جديدة
    FromAccounts <accounts@yourcompany.com>
    Tocustomer
    Subjectتحديث البيانات البنكية للفاتورة #2291
    عزيزي العميل، تغيّر بنكنا. يرجى إرسال دفعة هذا الشهر إلى الحساب الجديد أدناه. شكرًا لك.
    Send

    يستطيع أي شخص كتابة عنوان شركتك في خانة «من».

    صندوق وارد عميلك
    A
    Accounts · yourcompany.com
    تحديث البيانات البنكية للفاتورة #2291
    9:41

    تحديث البيانات البنكية للفاتورة #2291

    عزيزي العميل، تغيّر بنكنا. يرجى إرسال دفعة هذا الشهر إلى الحساب الجديد أدناه. شكرًا لك.

    لا يظهر أي تحذير

    اسمك، وعنوانك، وأسلوبك المعتاد.

    بنك عميلك
    ✓
    تم التحويل
    48,500 درهم
    إلى الحساب •••• 4417
    دُفعت للمحتال

    ضاع المال، وعميلك يظن أنه وصلك.

    01

    ينتحلون اسمك

    يسمح البريد لأي شخص بكتابة أي اسم وعنوان في خانة «من». فيكتبون باسم accounts@yourcompany.com.

    02

    عميلك يثق بها

    يظهر عليها اسم شركتك وعنوانك الحقيقي. وعبارة «تغيّرت بياناتنا البنكية» تبدو إجراءً روتينيًا.

    03

    ضاع المال

    تذهب الدفعة إلى حساب المحتال. نادرًا ما تستردها البنوك، ويتذكر عميلك أنها جاءت «منك».
    2.77 مليار $

    خسائر هذا النوع من الاحتيال في 2024، في بلاغات مكتب التحقيقات الفيدرالي الأمريكي وحده. أي 21,442 بلاغًا، ومعظم الضحايا لا يبلّغون.

    المصدر: تقرير FBI لجرائم الإنترنت 2024 ↗
    23 من 26

    شركة تجارة ولوجستيات فحصناها في دبي في نوفمبر 2026 يمكن انتحالها بهذه الطريقة.

    المصدر: فحصنا للإعدادات العامة
    الحل

    إنه إعداد، وليس برنامجًا جديدًا.

    فكّر فيه مثل الختم على رسالة رسمية. عندما تفعّل شركتك الإعدادات الصحيحة، يتحقق Gmail وOutlook وغيرهما من كل رسالة تدّعي أنها منك. الرسائل التي لا تحمل ختمك تُرمى قبل أن يراها عميلك.

    بدون حماية

    المزيفة تصل إلى صندوق الوارد

    وعليها اسمك. لا يملك عميلك أي طريقة للتمييز.

    مع الحماية

    المزيفة تُرفض

    يرى Gmail وOutlook أنها ليست منك حقًا، فيرميانها.

    إن أردت الإصلاح

    ما الذي يحدث بعد ذلك. بلا مفاجآت.

    مكالمة واتساب لمدة 15 دقيقة

    نحصر كل ما يرسل بريدًا باسمك: صندوق بريدك، وموقعك، وبرنامج المحاسبة.

    نفعّلها معًا

    تبقى أنت مسجّل الدخول إلى حساباتك. لا نطلب كلمات مرور أبدًا.

    نراقب لأسبوعين

    حتى تستمر فواتيرك الحقيقية بالوصول بينما تُحجب المزيفة.

    تدفع عندما يظهر الأخضر

    أعد هذا الفحص. لا تدفع إلا عندما يُظهر أن شركتك محمية.

    لماذا يمكنك الوثوق بهذه الصفحة

    لا تكتفِ بكلامنا.

    • لا نطلب أبدًا كلمات مرور أو بيانات بنكية. لا هنا ولا على واتساب.
    • هذا الفحص يقرأ الإعدادات العامة فقط التي تراها كل خدمات البريد في العالم.
    • تحقق بنفسك عبر Google. أداة Google المجانية Admin Toolbox تُظهر الإعدادات نفسها.
    • لا تدفع إلا بعد أن ترى النتيجة بنفسك، في هذه الصفحة، باللون الأخضر.
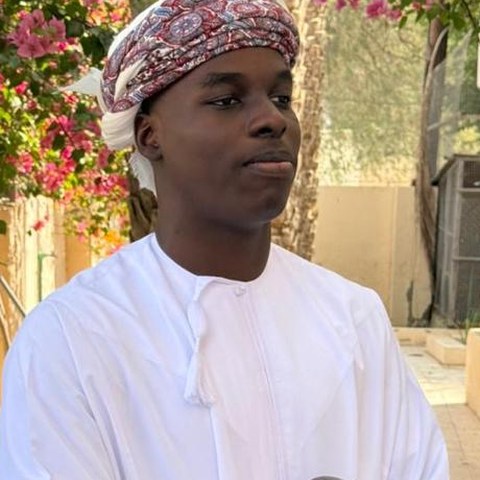
    محمد عبدالله المنذري

    محمد عبدالله المنذري

    متخصص في أمن البريد الإلكتروني · نخدم الشركات حول العالم

    أساعد الشركات على منع المحتالين من إرسال رسائل باسمها. أفحص إعداداتك، وأغلق كل ثغرة معك خطوة بخطوة، وأبقى على المتابعة بعدها، حتى لا يصل إلى عملائك إلا البريد الصادر منك فعلًا.

    أسئلة

    إجابات مباشرة.

    هل هذا احتيال؟+

    سؤال منطقي وعادة جيدة. هذه الصفحة لا تطلب شيئًا سوى اسم الموقع، وتقرأ فقط الإعدادات العامة التي تراها كل خدمات البريد. يمكنك تأكيد النتيجة بأداة Google المجانية على toolbox.googleapps.com/apps/checkmx. وإن طلبت منا الإصلاح، لا تدفع إلا بعد أن تتحول النتيجة إلى الأخضر.

    مسؤول تقنية المعلومات أو مزود الاستضافة يتولى بريدنا. أليس هذا مُعدًّا مسبقًا؟+

    غالبًا لا. إعداد البريد وحمايته من الانتحال مهمتان مختلفتان. من بين 26 شركة تجارة ولوجستيات فحصناها في دبي في نوفمبر 2026، كان يمكن انتحال 23 منها. الفحص يستغرق 20 ثانية، فالأفضل أن تعرف بيقين.

    هل سيوقف الإصلاح رسائلي الحقيقية؟+

    ليس إذا تم على مراحل. نراقب أولًا من يرسل بريدًا باسمك، ونتأكد أن كل نظام حقيقي مُدرج في القائمة المعتمدة، وبعدها فقط نفعّل الحجب.

    كم يستغرق الأمر؟+

    الإعداد جلسة واحدة معك. ثم نحو أسبوعين من المراقبة، وأسبوع في مرحلة «البريد العشوائي»، قبل الرفض الكامل للرسائل المزيفة.

    ما هو النطاق المقلّد؟+

    عنوان موقع يختلف عن عنوانك بحرف واحد، مثل استبدال الحرف o بالرقم صفر. يسجّله المحتالون لإرسال رسائل مقنعة. تسجيله لا يعني أنه خطير، لكنه يستحق المتابعة.

    ماذا تعني DMARC وSPF وDKIM؟+

    هذه هي الأسماء التقنية. SPF هي قائمة المرسلين المعتمدين، وDKIM هو التوقيع الرقمي على رسائلك، وDMARC هو التعليمات التي تطلب من Gmail وOutlook حجب الرسائل المزيفة. فقط DMARC المضبوط على quarantine أو reject يوقفها فعلًا.

    اعرف خلال 20 ثانية إن كان يمكن انتحال شركتك.

    افحص شركتي